Directeur Cybersécurité
à temps partagé
Bénéficiez d'une direction sécurité de l'information expérimentée, sans le coût ni le délai d'un recrutement à temps plein. Le vCISO porte votre stratégie, représente votre organisation et coordonne vos fournisseurs — proportionnellement à votre réalité.
Un levier stratégique, pas un poste à combler
Disponibilité immédiate
Opérationnel dès le premier mandat, sans période d'intégration de six mois. Le diagnostic initial donne une feuille de route en quelques semaines.
Facturation proportionnée
Un engagement en jours par mois, calibré à la taille et à la maturité de votre organisation. Révisable à chaque renouvellement.
Expertise multisectorielle
Une expérience forgée auprès de PME, cliniques médicales et services professionnels québécois — pas un profil généraliste.
Ce que comprend le mandat vCISO
Pilotage stratégique
Priorités annuelles, budget sécurité, arbitrages présentés à la direction. Le vCISO traduit les risques en décisions compréhensibles par vos gestionnaires.
Représentation externe
Interlocuteur désigné face à vos clients, assureurs cyber, auditeurs et organismes réglementaires. Répond aux questionnaires de sécurité à votre place.
Coordination des fournisseurs TI
Supervision cohérente de votre TI interne, de vos hébergeurs et de vos éditeurs logiciels — sans laisser les angles morts s'accumuler.
Programme continu
Revue périodique de la posture, mise à jour de la cartographie des risques et amélioration continue — pas un livrable ponctuel.
Les livrables concrets du mandat
Chaque livrable est produit, maintenu et mis à jour dans le cadre du mandat — pas sous-traité à un gabarit générique.
Politique de sécurité
Documentée, adaptée à votre contexte opérationnel et à vos obligations réglementaires (Loi 25, ISO 27001, etc.).
Cartographie des risques
Actifs, menaces, vulnérabilités, impacts — structurée selon ISO 27005 ou EBIOS RM, présentable à votre conseil.
Plan de traitement
Actions priorisées par risque réel, avec responsables assignés et échéances — pas une liste de recommandations sans suite.
Rapport de posture
Tableau de bord de votre niveau de sécurité, mis à jour périodiquement et présentable à votre direction ou à vos clients.
Plan de continuité
Objectifs de reprise (RTO/RPO) définis par processus critique, validés par un exercice concret — pas seulement documentés.
Sensibilisation des équipes
Formations adaptées au contexte et aux rôles de vos collaborateurs, pour réduire les risques liés à l'erreur humaine.
CISO Assistant — la plateforme qui structure votre programme
Dans le cadre des mandats vCISO, Concept GRC utilise CISO Assistant, une plateforme GRC open-source, pour centraliser la cartographie des référentiels, le suivi des risques et la gestion des preuves de conformité.
Plutôt que de gérer votre programme de sécurité dans des feuilles de calcul dispersées, vous disposez d'un tableau de bord unique, structuré, mis à jour en continu — accessible à votre équipe en mode lecture.
- Cartographie multi-référentiels : ISO 27001, Loi 25/RGPD, NIST, CyberSécuritaire Canada
- Suivi des risques et des plans de traitement avec responsables assignés
- Collecte et gestion des preuves d'audit en continu
- Accessible à votre équipe et à vos auditeurs en mode lecture
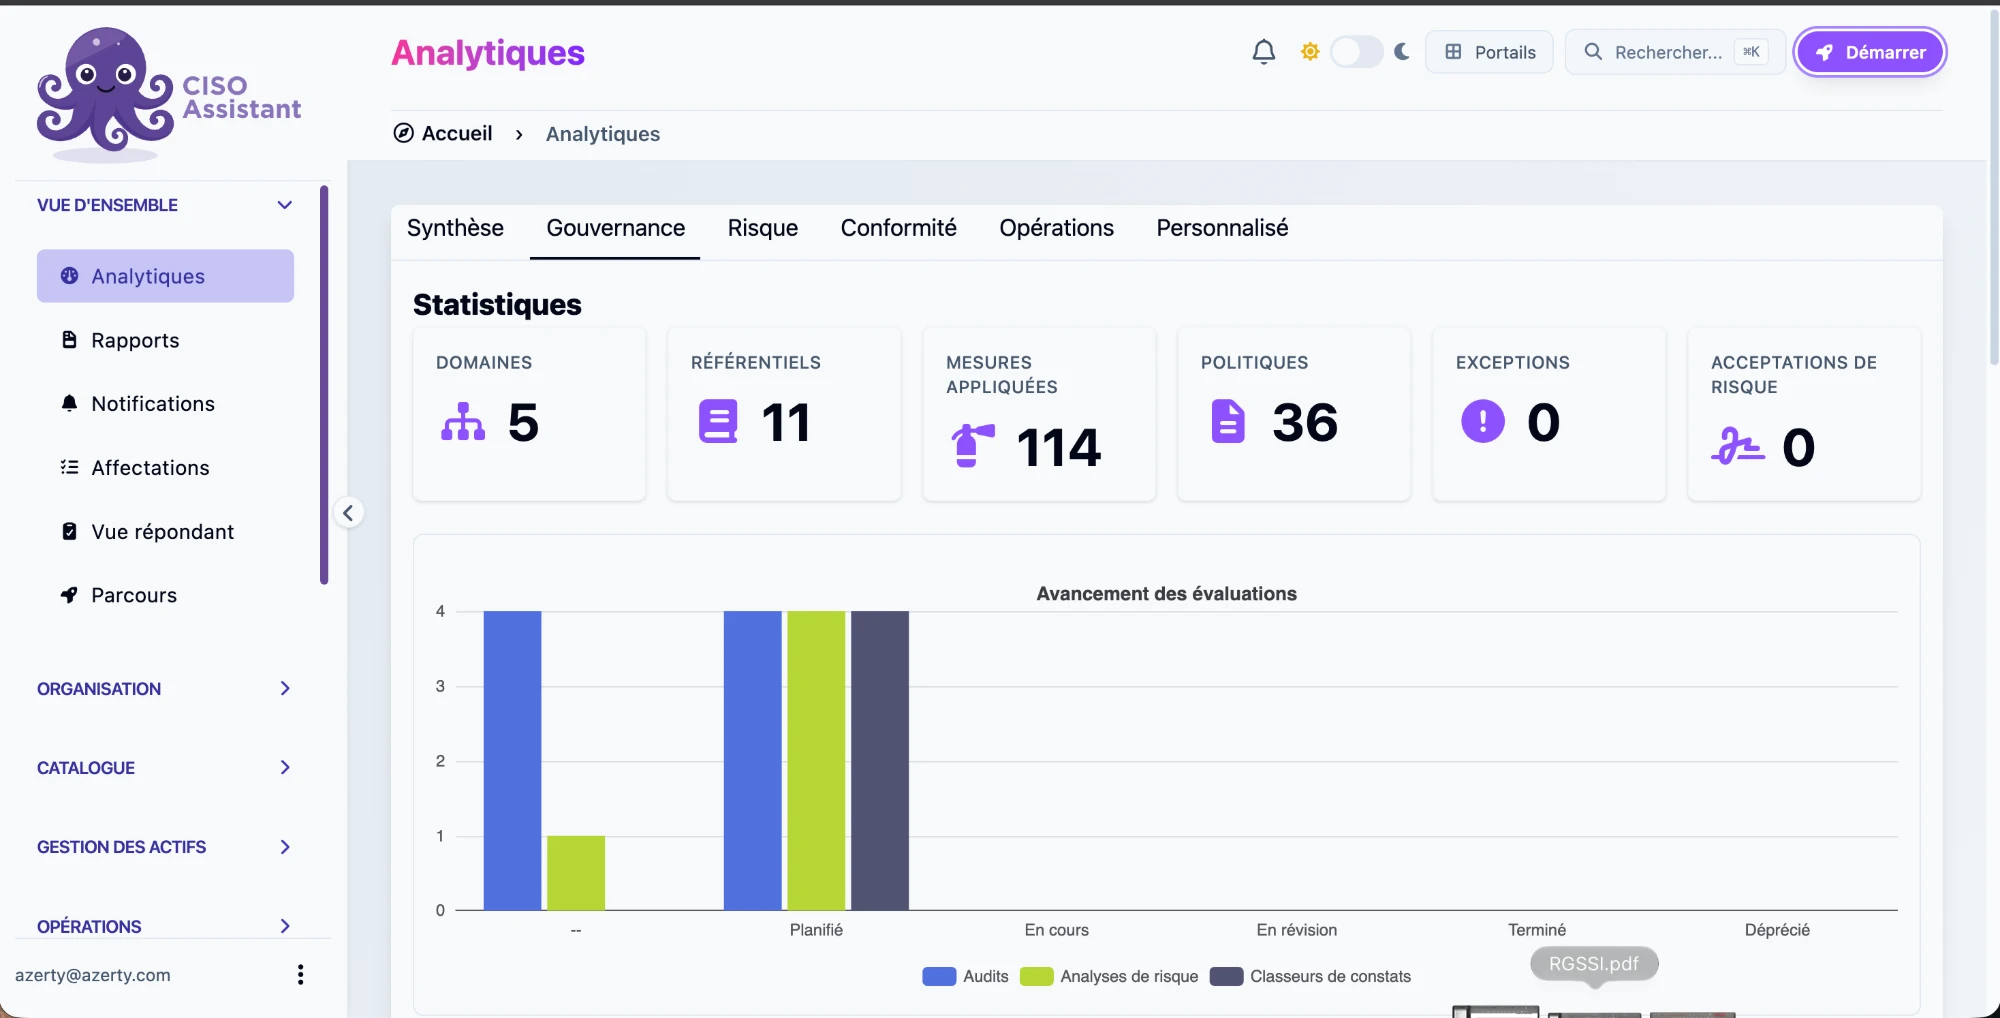 Tableau de bord CISO Assistant
Ce que nos clients nous demandent souvent
Quelle est la différence entre un vCISO et un consultant en sécurité classique ?
Un consultant livre un rapport et repart. Le vCISO s'inscrit dans la durée : il porte la stratégie, suit l'exécution des actions, représente votre organisation et adapte le programme à mesure que votre contexte évolue. La relation est continue, pas ponctuelle.
Quelle est la différence avec un RSSI (CISO) à temps plein ?
Un RSSI à temps plein est un poste permanent, avec un salaire, des avantages sociaux et une période d'intégration. Le vCISO offre la même expertise stratégique, mais à la fraction du coût — et sans les délais et risques d'un recrutement. Pour la plupart des PME et services professionnels, c'est la solution adaptée à leur réalité.
Combien de jours par mois le vCISO est-il disponible ?
L'engagement est défini ensemble selon votre taille et votre maturité — généralement entre 2 et 8 jours par mois. Il peut être révisé à la hausse ou à la baisse à chaque renouvellement, selon l'évolution de vos besoins et de votre programme.
Comment se déroule le premier mandat ?
Le premier mandat commence systématiquement par un diagnostic : analyse de la maturité, inventaire des obligations applicables (Loi 25, ISO 27001, secteur d'activité), identification des risques prioritaires. Ce diagnostic produit une feuille de route concrète sur laquelle s'appuient tous les mandats suivants.
Le vCISO peut-il représenter notre organisation devant nos clients ou assureurs ?
Oui. Le vCISO est votre interlocuteur sécurité désigné. Il peut répondre aux questionnaires de sécurité de vos clients, participer aux audits de conformité, interagir avec vos assureurs cyber et représenter votre programme devant votre conseil d'administration ou votre comité de direction.
Est-ce adapté à une petite organisation ?
C'est précisément le public que nous servons. Nos mandats sont calibrés pour les PME, cliniques médicales et services professionnels du Québec — pas pour les grandes entreprises avec des équipes sécurité déjà constituées. La taille modeste de votre organisation n'est pas un obstacle, c'est notre contexte de référence.
Comment CISO Assistant s'intègre-t-il dans le mandat vCISO ?
Nous utilisons CISO Assistant comme plateforme de pilotage pour centraliser votre programme de sécurité : référentiels, risques, contrôles, preuves d'audit. Cela vous donne une visibilité continue sur votre posture — sans dépendre de tableurs envoyés par courriel. Votre équipe y accède en mode lecture à tout moment.
Prêt à structurer votre programme de sécurité ?
Le diagnostic initial permet de définir le périmètre, les priorités et le rythme d'intervention — sans engagement.